登录 申请试点 →
合作伙伴关于联系支持 个人、企业与政府,共用一套平台
GOVERNMENT · 国家解决方案总成

一套底座,支撑一座城市、一个国家的数字系统。

KINGAI 把一号通、态势情报内核与 ONE 运营底座,同安全防御、数据平台、AI 数字员工和定制系统组织成国家解决方案。每个项目先定场景、数据边界与验收口径,再分期建设。

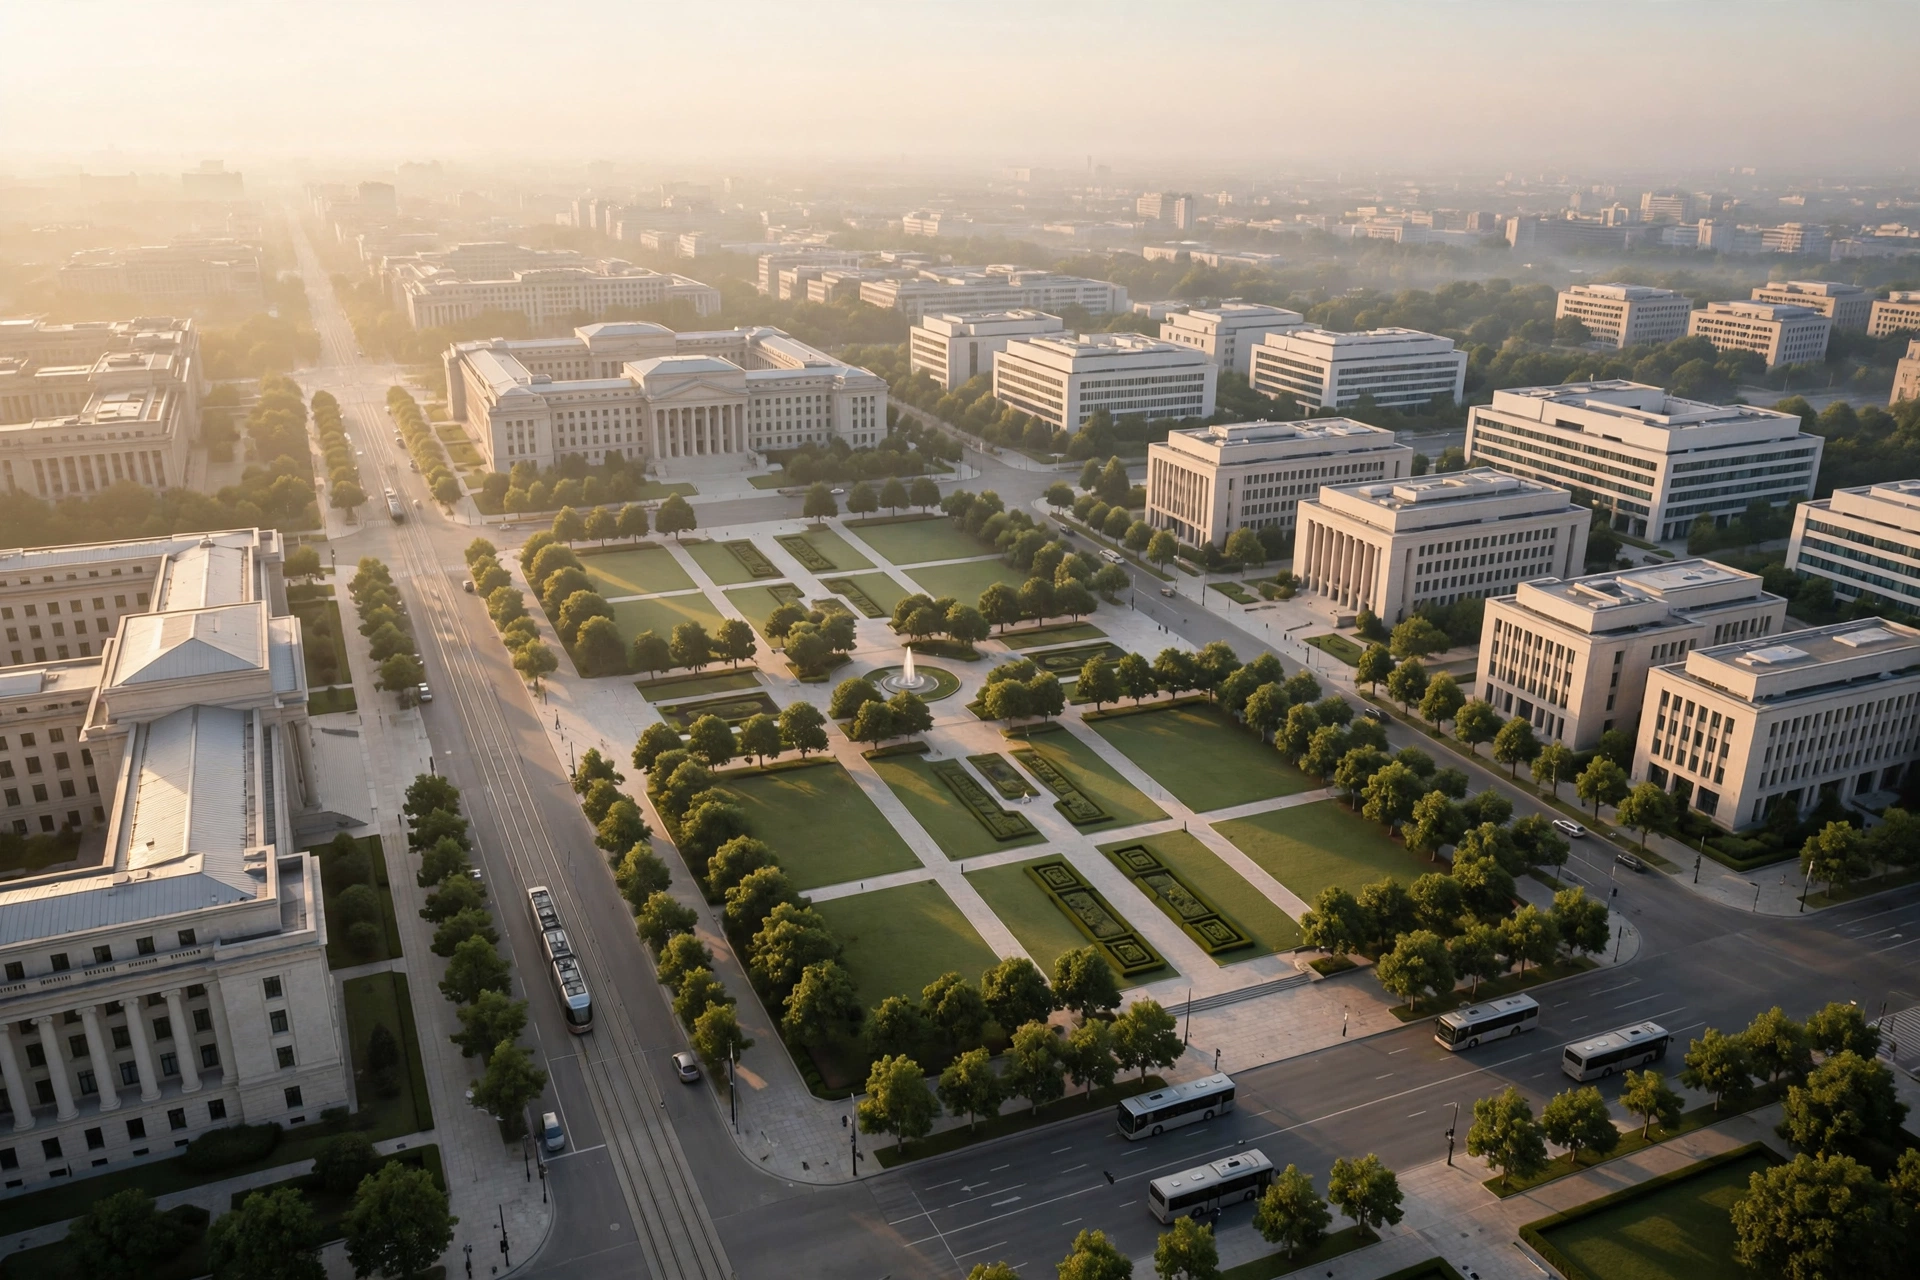
清晨鸟瞰政务区,办公建筑环绕绿地广场,道路上有电车与公交
图 1 · 一座城市的数字系统:一套底座、五类场景、四种交付形态。
8类治理场景,可合并立项
3件平台底座,全线共用
4种交付形态,可分开签
3种部署形态,含专网

先从治理场景选系统

八类场景共用同一平台层。单独立项可以,合并成框架协议也可以,后续模块沿同一底座加购。

主动安全防御

政府网络、邮件系统与关键基础设施的检测、处置与审计闭环。

  • 邮件与 DNS 纵深防御
  • 入侵检测与自动封禁
  • 基线审计与月度复验

进入防御方案 →

情报与态势

公开源信息汇成实体、关系、事件与证据链,供授权机构按职权使用。

  • 多源公开信息汇聚
  • 实体、关系与事件图谱
  • 证据链逐条可追溯

进入情报方案 →

智慧城市

一个智能运营中心、一个城市平台层,加上一组可分期上线的场景应用。

  • 智能运营中心 IOC
  • 城市平台层与接口标准
  • 场景应用分期上线

进入城市方案 →

灾害预警

多源灾害事件检测、分级通知与机构 API,公众免费层同步保留。

  • 四类灾害多源检测
  • 分级通知与机构 API
  • 公众免费层保留

进入预警方案 →

无障碍合规改造

政府网站与公开文档按 WCAG 2.1 AA 做源码级整改,赶在 ADA 第二编期限之前真达标。

  • 三路审计:扫描、走查、读屏实测
  • 源码整改,不做遮罩层
  • 文档分级整改与复测报告

进入无障碍方案 →

居民服务智能前台

政策问答、办事指南、材料清单与进度查询由智能前台先接,答不了的带摘要转人工。

  • 按模块开通,不换现有系统
  • 回答只依据机构政策文件
  • 高峰分流与积压排序

进入前台方案 →

数字政务

机构身份、表单、个案与服务数据共用底座,各单位分区接入。

  • 机构身份与单点登录
  • 表单与个案引擎
  • 服务数据按机构分区

进入政务方案 →

AI 治理与应用评估

盘清各部门在用的 AI 与影子 AI,评估风险,立起使用政策、采购审查与应用备案台账。

  • AI 用例清单含影子 AI 分册
  • 风险分级与处置建议
  • 备案台账与季度复审

进入治理方案 →

全系产品怎样进入国家项目

国家项目调用的不只是五件政府产品。KINGAI 的平台、企业能力和基础系统按项目边界重新组合。

身份与公共服务

一号通机构版承担组织、岗位与权限;公众门户、AI 服务助理、表单和个案系统接在同一身份后面。

看数字政务构成 →

数据与态势

全球情报、灾害预警、数据接口与风险图谱共用态势内核。每条数据保留来源、时间与证据链接。

看现有情报产品 →

安全与持续运营

MIANGAI 防御、网站安全体检、日志审计与 ONE 托管运营组成交付后的长期防线。

看防御与运营 →

基础与定制系统

软件定制、数据平台、边缘节点与 KINGAI OS 按项目评估接入。

看 KINGAI OS →

三件平台底座

产品可以替换,底座负责把账号、数据与运营记录沉淀下来。

一号通机构版

统一身份派生组织架构、岗位权限、单点登录对接与审计留痕,公众服务与内部工作台共用一套权限口径。

态势情报内核

公开来源数据持续汇成实体、关系、时间线与证据链,情报、预警、城市运营与风险产品共用。

ONE 运营底座

交付后的监控、处置、升级与复验全程留痕。AI 智能体执行日常运营,高影响动作保留人工审批。

看平台层全貌 →

从方案到长期运营

政府项目的周期长,入口要小,证据要早。先用一个有边界的场景跑通,再扩成框架。

1

场景与边界

确认机构职权、数据范围、部署地点、用途边界与验收人。

2

试点样例

用受控数据做可用样例:一次防御部署、一份态势图谱或一个区域的预警接通。

3

分期建设

按模块建设与联调,每期单独验收,接口和数据导出从第一期就写进合同。

4

托管运营

运行状态、处置记录与升级动作持续回读,按月复验并提交运营记录。

  • 交付形态可组合:设计方案、实施建设、平台订阅、托管运营。
  • 部署可选云、客户本地或专网环境,数据驻留与密钥安排按项目定。
  • 公开页面不标价。范围与正式报价在需求确认后书面给出。

四条交付原则

这些原则会进入方案与合同,不留在宣传页上。

开放模块化

接口、数据字典与导出路径先定,客户换供应商时能带走自己的数据与配置。

客户掌握数据

机构数据归客户,访问按岗位授权,日志可审计,密钥可由客户持有。

高影响动作要审批

自动处置只在书面授权范围内运行。封禁范围扩大、策略变更等动作升级人工确认。

用途边界写清

公开源、非涉密是情报产品的边界;不做人脸识别模板,不做大规模个人监控。

接下来,看哪一块

TRUST

信任与合规

部署形态、数据主权、安全运营、供应链筛查与用途边界,集中写明。

看合规口径 →

DEFENSE

MIANGAI 主动安全防御

面向政府网络、邮件系统与关键基础设施的检测、处置与审计闭环。

看防御系统 →

PILOT

项目接洽

先说清机构、场景、部署环境与数据来源,我们按边界回方案。

提交需求 →

手里有一个具体场景?

把机构类型、要解决的问题、部署环境和数据来源说清,第一轮只回边界与路径。
联系项目组 →