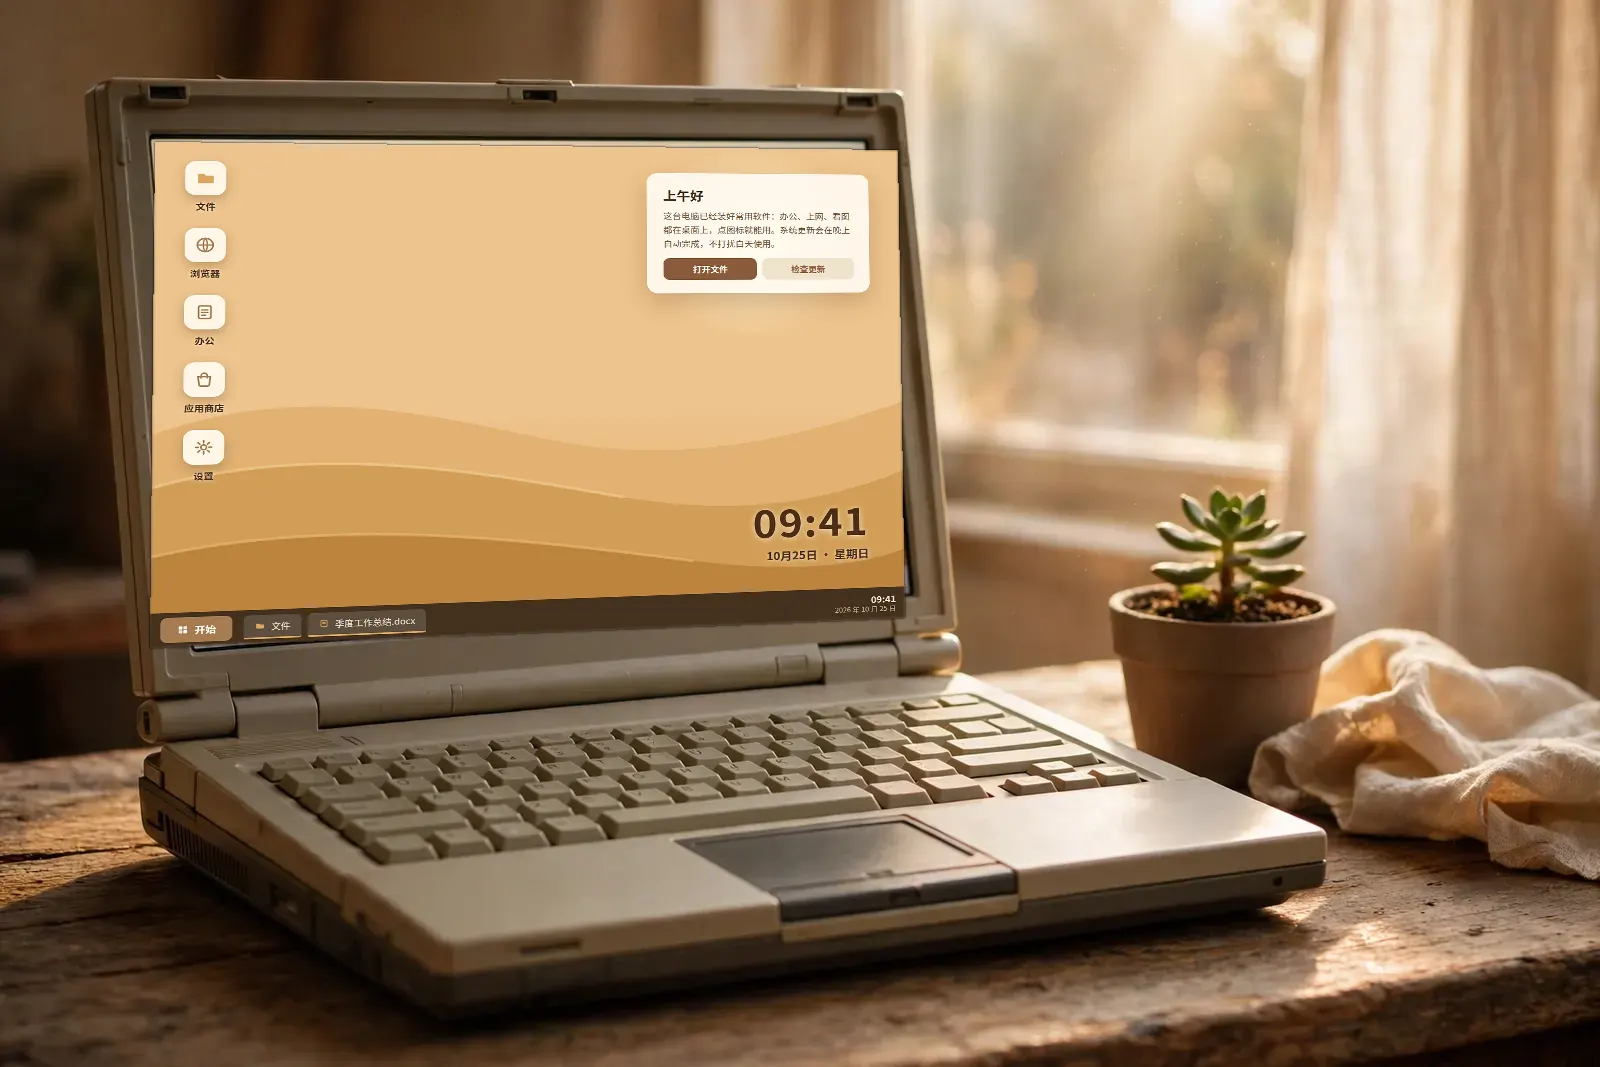
Seules les éditions Bureau et Serveur proposent actuellement des images d’aperçu de développement v0.1.0-dev en amd64 ; ce ne sont pas des systèmes de production certifiés. Les éditions Équipements de périphérie et Station de travail IA sont des gammes en projet. KINGAI OS n’impose ni la liaison à un compte cloud KINGAI, ni la préinstallation de modèles d’IA KINGAI.
KINGAI OS Desktop
Aperçu public de développement · v0.1.0-dev · AMD64
Bureau KDE Plasma, outils bureautiques et de développement ; les fichiers actuellement disponibles sont un aperçu de développement, sans promesse de compatibilité avec les anciens ordinateurs ni d’installation sur disque validée.
SHA-256 de cette image publique
3a53c03566a1d72595a5340bdeb3eeec815342ee032fac8e2d4a4a1f9cf1643dKINGAI OS Server
Aperçu public de développement · v0.1.0-dev · AMD64
Système serveur de base sans interface graphique ; la documentation de l’aperçu couvre SSH, Podman et cloud-init ; il reste déconseillé de remplacer un serveur de production.
SHA-256 de cette image publique
433bb0dd2b07f8c7579296626d706c662d42938b7b8366983799d50670abb85dKINGAI OS Edge
Construction expérimentale AMD64 réussie · pas encore d’ISO public
Pour les petits équipements, les passerelles et les nœuds hors ligne ; la version de test AMD64 a été effectivement construite et son démarrage Live en BIOS/UEFI de machine virtuelle a été vérifié, mais elle n’est pas encore archivée ni publiée ; l’ARM64 et le matériel réel ne sont pas certifiés.
Aucun programme d’installation publié. Les nouvelles images sont encore en cours d’installation indépendante, de mise à niveau et de validation matérielle ; aucun faux téléchargement n’est proposé.
KINGAI OS AI Workstation
Construction expérimentale AMD64 réussie · pas encore d’ISO public
Pour les modèles locaux et les flux de travail GPU optionnels ; l’ISO expérimental a été construit, sans téléchargement public, et ni les pilotes GPU ni le matériel réel n’ont été vérifiés.
Aucun programme d’installation publié. Les nouvelles images sont encore en cours d’installation indépendante, de mise à niveau et de validation matérielle ; aucun faux téléchargement n’est proposé.
Du téléchargement à l’installation d’essai : l’ordre recommandé
- Téléchargez d’abord l’ISO Desktop ou Server et le fichier de contrôle
.sha256 du même nom. - Dans le même répertoire, exécutez
sha256sum -c nom-du-fichier.iso.sha256 ; sous Windows, vérifiez avec Get-FileHash, sous macOS avec shasum -a 256. - Créez d’abord une machine virtuelle AMD64 vierge avec QEMU, VirtualBox ou VMware (configuration de test conseillée : 4 vCPU, 8 Gio de mémoire, 64 Gio de disque virtuel).
- N’essayez l’installation que sur un disque virtuel vierge, puis vérifiez après installation le redémarrage, le réseau, le disque et la connexion ; si l’installateur ne peut pas aller au bout, arrêtez : ne remplacez ni une machine physique ni un serveur de production.
Limites de la validation réelle : la nouvelle image expérimentale Server a démarré en mode Live QEMU BIOS/UEFI ; cela ne signifie pas que l’ISO public actuel v0.1.0-dev a passé l’installation depuis le disque dur. Les deux aperçus publics n’ont pas encore de certification formelle d’installation ni de matériel.
Ouvrir le tutoriel d’installation, de restauration et de SHA-256 → · Signaler un problème d’installation →