KINGAI OS Server
0.1.0-dev · amd64
SHA-256 官方目录记录
433bb0dd2b07f8c7579296626d706c662d42938b7b8366983799d50670abb85d产品发行状态: developer-preview
目标架构: amd64
Headless Linux servers, VMs, containers and user-selected agent runtimes
0.1.0-dev · amd64
SHA-256 官方目录记录
433bb0dd2b07f8c7579296626d706c662d42938b7b8366983799d50670abb85d
当前版本 0.1.0-dev,2026-10-06 发布,amd64 架构,无桌面环境。它是服务器开发预览,未经生产认证,不要部署到正在跑业务的服务器上。
ISO 文件 1,249,024,000 字节(约 1.16 GiB),GitHub 发布记录显示已下载 38 次(截至 2026-10-29)。
SHA-256
433bb0dd2b07f8c7579296626d706c662d42938b7b8366983799d50670abb85d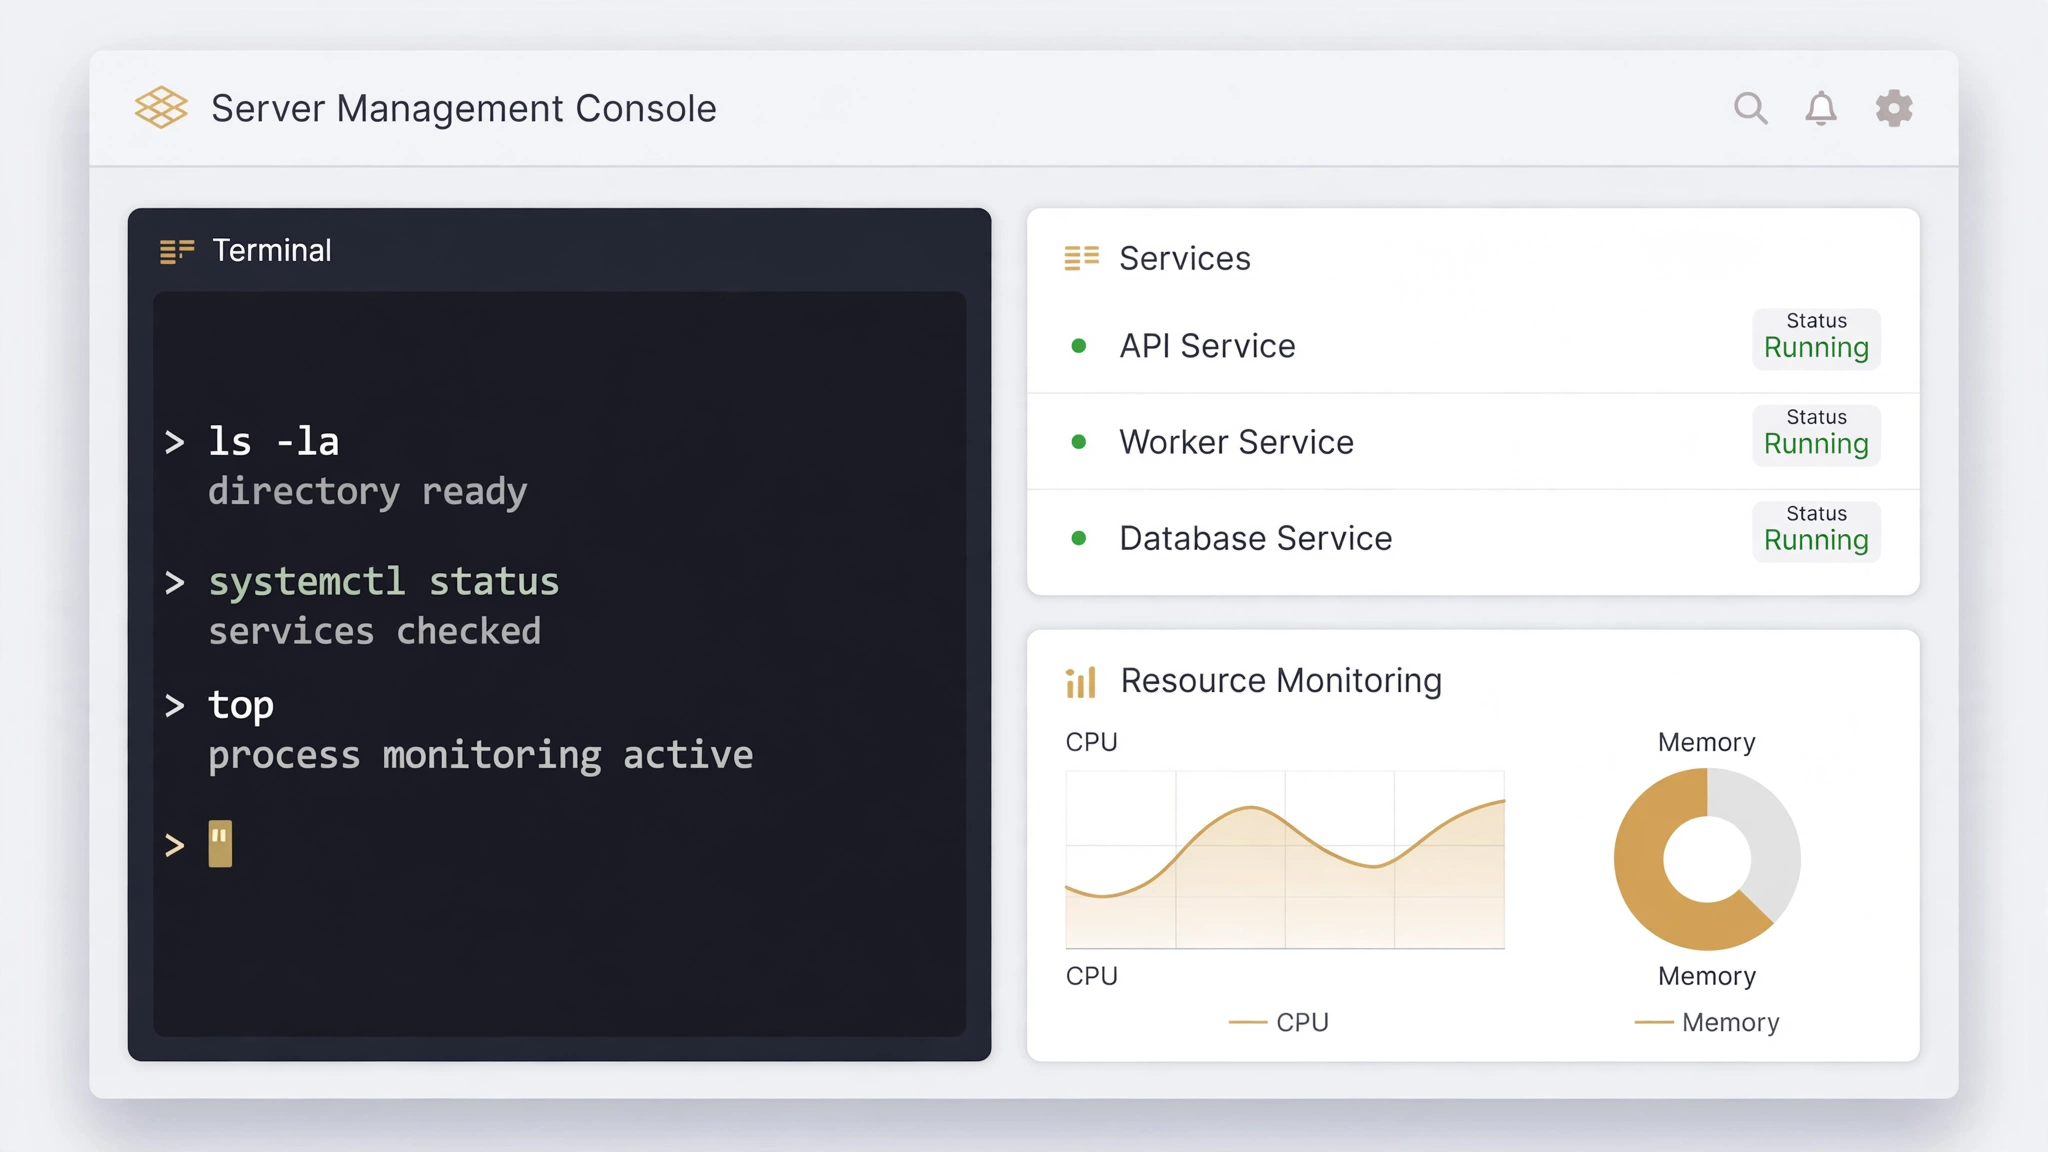
Server 面向无头服务器、虚拟机和容器环境:没有桌面环境,装好之后你面对的就是 SSH 登录进去的命令行。它在产品家族里的位置,是给「想自己掌控一台服务器」的人一个干净起点——系统只带跑服务必需的东西,用户自选的服务和智能体运行时由自己往上装,权限边界自己划。
和 Desktop 一样,它共用同一套 Linux 基础与版本配置机制,差别在配置内容:Server 装的是最小化无头集合。这一点对运维的意义是,桌面版上验证过的基础层行为,服务器版同样适用,不用两边各踩一遍坑。
远程登录的入口。服务器版的日常管理基本从它开始:密钥登录、远程执行命令、传文件。安装文档在验收清单里专门列了「SSH 密钥登录」一项,说明这是发布方打算认真验的方向,但当前预览还没有给出验收结论。
容器运行时,特点是无守护进程、默认可以 rootless 方式跑容器——普通用户权限就能启动自己的容器,不必把 root 权限交给一个常驻服务。拿它部署自托管服务时,权限这笔账要好算得多。
机器第一次启动时的初始化工具:设主机名、写 SSH 公钥、建用户、跑首启脚本,都可以在开机前用一份配置交代清楚。在云厂商的虚拟机和自己搭的虚拟化平台上,这是把「每台机器手动配一遍」变成「配置即部署」的关键一环。
盯着登录日志看的守门工具:同一地址反复 SSH 试密码,它就把这个地址封一段时间。对一台暴露在网络上的服务器,这是成本最低的一层暴力破解防护。
时间同步服务。服务器上的日志时间戳、证书校验、定时任务全都依赖系统时间准不准,Chrony 负责把这件事默默做对。它不起眼,但时间一漂,排查问题时所有日志都会误导你。
产品文档给 Server 列的路线图包括:Cockpit 图形控制台(明确自选启用、且必须带认证,不默认装)、Quadlet 托管的 rootless 服务、托管备份、补丁窗口、审计轨迹、策略化防火墙模板、漏洞摘要、零信任 fleet 注册和安全远程恢复。这些都是目标,没有一项在 0.1.0-dev 里交付。同样要说清的还有:当前预览没有生产认证,不能宣称默认生产级加固;镜像没有签名;安装认证的状态和桌面版相同,未通过。